科技资讯
多数团队对 AI 编程工具的期待,还停留在补全代码、写注释、生成单测这一层。OpenAI 官网这则客户案例给出的方向不太一样:它把缺陷被发现的位置,从代码差异(diff)挪到了用户真实操作的路径上【1】。
这个变化听起来抽象,但对做独立站、SaaS、ERP、客服系统的团队很具体——很多问题在代码层面看是干净的,一旦串成「登录→选品→下单→支付→回调→退款」的连续动作就断了。谁能在合并之前把这类断点拦住,谁的上线事故就少一截。
(见下文配图:质量门禁从代码审查前移到工作流测试的示意)
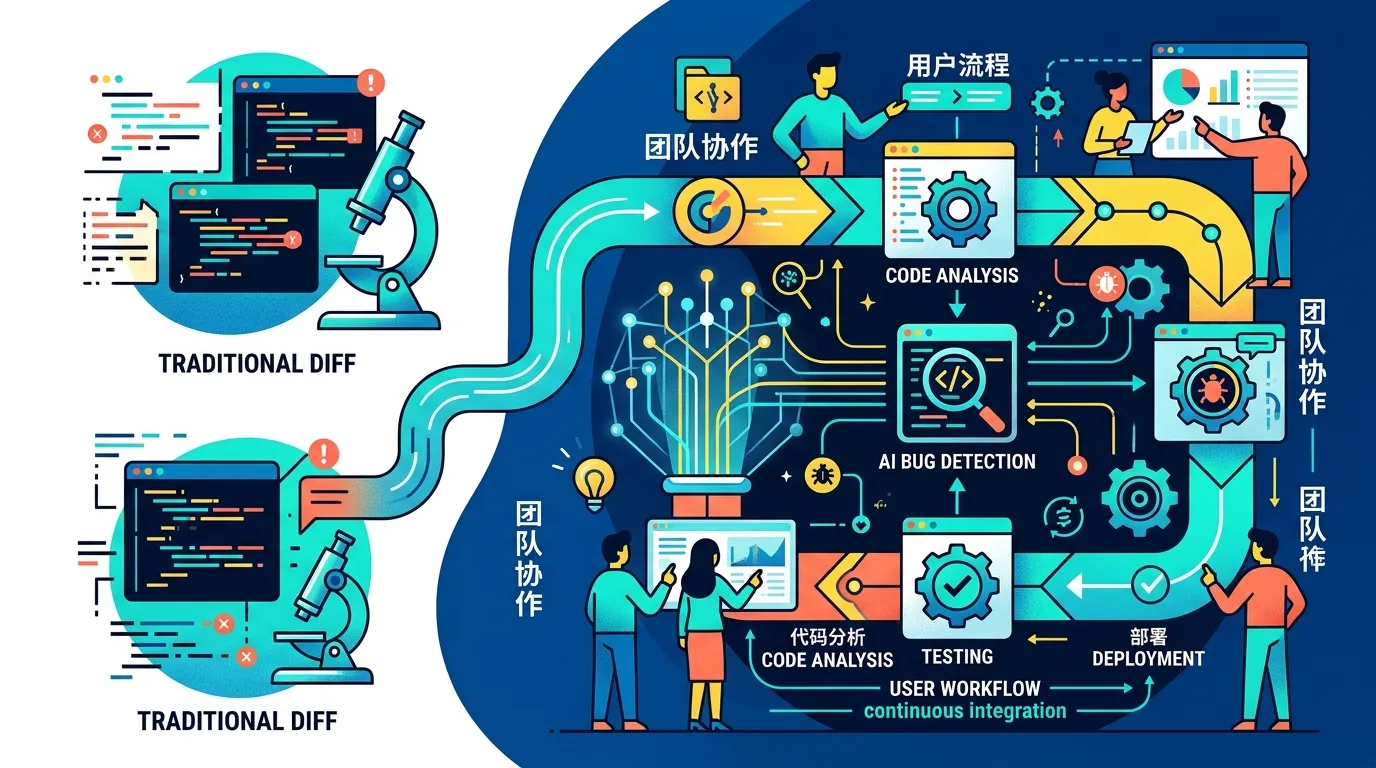
图:示意图(AI 生成,非原文截图;模型 nano-banana-2)。仅作阅读辅助,事实以正文与参考文献为准。
一、先把三个角色分清,再谈价值
这则案例里出现的名字有三个:GPT-6 Astra、Daybreak、Codex。据公开案例描述,Greptile 用 Astra 去跑用户工作流测试,用 Daybreak 做安全侧的加固,用 Codex 压缩返工量【1】【2】。
编辑视角下,可以把它理解成一条三段式的流水线:
- Astra 管「跑不跑得通」:构造并执行端到端路径,判断流程是否在中途断裂;
- Daybreak 管「跑得安不安全」:在发布前补一道安全核查;
- Codex 管「改得快不快」:把定位到的问题转成修复动作,减少来回折腾。
三者不是互相替代的关系,而是把质量门禁整体往左推。只上其中一个,效果通常是局部的:只做代码审查,流程断点照样漏;只做安全扫描,业务链路照样断。
二、八个高频问句
Q1:这跟传统代码审查工具,本质区别在哪?
传统代码审查解决的是「局部正确性」——这段逻辑有没有空指针、边界有没有处理、风格是否一致。案例里强调的工作流测试解决的是「组合正确性」:单看每一步都对,连起来却出问题。Greptile 把这层检测放进了合并与发布之前的环节【1】。对企业来说,这更接近把上线前的验收动作自动化,而不是在 PR 里多留几条评论。
Q2:为什么说「工作流测试」对中国出海业务更值钱?
因为出海业务的变量组合天然更多:多语言、多币种、多支付渠道、多时区、多角色权限。任何一个组合点上出问题,直接体现为订单流失或客诉。案例中 Astra 承担的正是这类端到端场景的执行与判断【2】。国内很多团队的现状是:核心链路靠人工点一遍,回归靠老员工的经验记忆,人一走流程就断。把这条链路写成可执行、可复跑的用例,价值远大于再多一个代码检查项。
Q3:没有专职测试的中小团队,门槛到底在哪?
门槛不在「点不点得动按钮」,而在三件事:
- 有没有一份可复现的核心流程清单,比如注册→下单→支付→退款;
- 有没有明确的通过/失败标准,否则 AI 给出结论你也没法验收;
- 有没有人负责复核误报,把噪音挡在发布之前。
工具倾向于降低操作门槛,但组织门槛得自己补。中小团队最容易犯的错,是一上来全量接入,然后被一堆无法判定的告警淹没。
Q4:两周试点具体该怎么跑?
建议按这个顺序推进,别跳步:
- 第 1–2 天:拉出近三个月上线后暴露的问题清单,按「代码缺陷 / 流程缺陷 / 安全配置」三类归档,找出重复出现的那一两条链路;
- 第 3–5 天:只选一条高频、低风险的链路(优惠券叠加、退款审核这类)写成可执行用例,明确判定标准;
- 第 6–10 天:接入现有代码仓库与 CI/CD 跑对照,记录发现问题的类型、误报数量、从发现到修复的耗时;
- 第 11–14 天:复盘,决定扩到第二条链路还是先修流程定义。
支付、权限、退款这三条链路优先级最高,因为它们出错的代价最直接。
Q5:会不会让测试和 code review 岗位缩编?
短期看,被自动化掉的是重复核对,不是判断力。架构取舍、业务权衡、合规红线仍然要人拍板;工作流测试本身也需要人来定义场景和验收标准。行业公开讨论中,这类工具的价值主要落在减少返工、缩短反馈周期上【3】。对团队的真正要求反而提高了:得把原先藏在老员工脑子里的经验,写成别人(和机器)都能执行的规则。
Q6:选型时该盯哪几个指标,才不被演示打动?
演示环节永远是最顺的那条路径。建议用四硬一软来评估:
- 接入成本:能不能挂到现有仓库和 CI/CD 上,而不是另起一套工作台;
- 可解释性:报错能不能定位到具体步骤、具体请求、具体日志,而不是一句「疑似异常」;
- 权限与部署:是否支持私有化或区域化部署,权限模型能不能对上现有组织架构;
- 可量化:能不能输出缺陷逃逸率、返工工时的对比数据;
- 软指标:多语言界面与多时区协作体验,跨境团队每天都要用。
见下文配图可对照这份检查清单逐项打分。
Q7:数据合规边界怎么划?
这是案例里最容易被忽略、但中国企业最该先问的一条。案例描述的是 Greptile 侧的用法【1】,落到你自己的场景,至少要确认三件事:代码托管在哪里、测试过程产生的日志与截图是否出境、模型调用是否涉及用户个人信息。涉及海外用户数据时,把这几条写进采购评估表,比事后补救便宜得多。效率可以慢慢提,边界最好一次划清。
Q8:本周可以先做的三件事是什么?
第一,把「最近三个月上线后才发现的问题」列成表,标出哪些属于流程断点——这张表就是你的立项依据。第二,挑一条链路,写出第一个可执行的端到端用例和判定标准,哪怕只有一条。第三,指定一个人对 AI 输出做复核,尤其是涉及资金和用户数据的流程。
外部工具的输出都要经过人工确认,这一点在支付和权限链路上没有例外。
结语
这则案例真正的提醒不是「又出了一个新模型」,而是竞争维度在变:从「代码写对」转向「流程跑对」。对中国团队来说,流程清单、验收标准、安全边界这三样东西,越早整理清楚,越能接住这类工具带来的效率红利;反过来,工具再强,也救不了一份没人写清楚的验收标准【1】【3】。
参考文献
【1】Greptile takes bug detection beyond code review with GPT-6 Astra — https://openai.com/index/greptile-code-review-codex-astra
【2】编辑注:基于【1】同一来源的二次解读,涉及 Greptile 使用 GPT-6 Astra 测试用户工作流、Daybreak 强化安全、Codex 减少返工的组件分工说明 — https://openai.com/index/greptile-code-review-codex-astra
【3】编辑注:AI 代码审查与研发效能的行业公开讨论,用于趋势判断,非原文直接事实 — https://openai.com/index/greptile-code-review-codex-astra