科技资讯
一个跨境团队让 AI 整理出「某站点 Q4 毛利与返点测算」,顺手把链接发进供应商群。如果这个链接是按对话标题自动生成的,又落在可以被逐个猜出来的公开空间里,那么它实质上已经超出内部分享,成为一次对外发布。
Meta 最近的 Muse 事件,就是这条链路的一次公开演示。它值得中国企业认真看,不是因为 Meta 又出现一个漏洞,而是因为它把「AI 助手把内部产物变成公开网页」这件事提前摆到了台面上。
(见下文配图)
图:来源页面配图(已本地备份)。引用:【1】Meta turns Muse sharing back on — https://www.theverge.com/tech/1017066/meta-muse-sharing-back-on-artifiacts
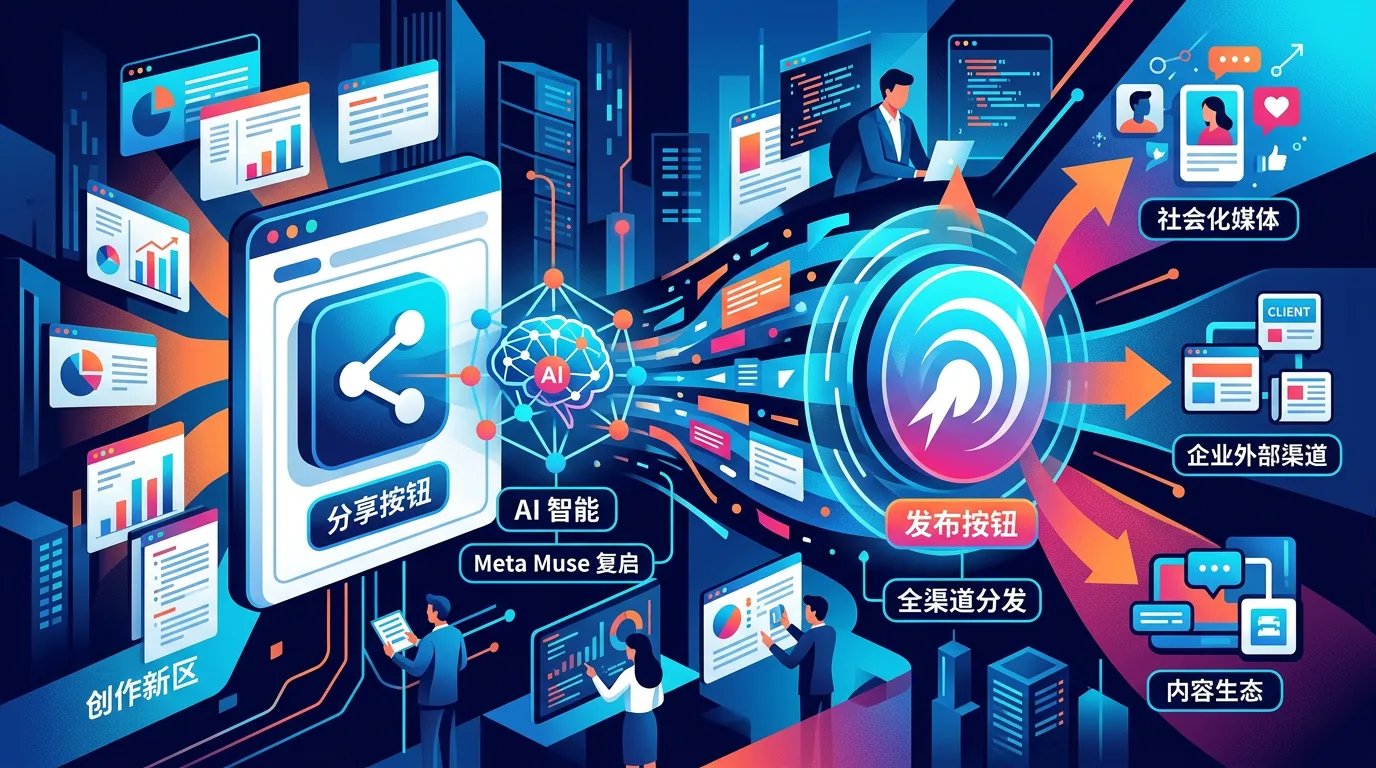
图:示意图(AI 生成,非原文截图;模型 nano-banana-2)。仅作阅读辅助,事实以正文与参考文献为准。
一、先核对事实:修的是链接,说的是产物
先把可核实的信息列清楚。安全研究机构 Claroc 此前报告称,Muse 中分享对话的网址是按对话标题命名,并写入公开 DNS 的;研究人员据此找到了营销公司的内部营收复盘、一位小企业主的贷款申请材料等内容【3】。随后 Ars Technica 报道,Meta 在被问询后暂停了分享功能【2】。
Meta 的 David Singleton 在 X 上确认分享已恢复:
The underlying issue is now fixed, and sharing is back on.【1】
他同时说明了问题的范围:出问题的是「被分享的 Muse artifacts」(即 Muse 内部的文档、图片等产物)的 URL,而不是聊天分享机制本身的漏洞;修复前分享出去的产物已经换发新链接,访问旧链接的人会看到一条提示,要求其向原分享者索取新地址【1】。
这段说明里有两个词值得反复读:artifacts 和 URL。前者说明 AI 产出的东西已经被平台当作独立资产对待;后者说明这个资产的「地址」曾经可以被推测、可以被逐个尝试。
二、三个错配:同类问题为何会反复出现
第一,资产与记录的错配。 企业通常关心的是「有没有人看到我的聊天记录」,但真正被外发的往往是文档、表格、图片这些产物。产物一旦生成,就脱离了对话场景,会被转发、被预览、被存档;而它的权限却经常沿用聊天窗口的默认值。
第二,命名与索引的错配。 企业内部给文件起名,习惯把结论写进标题:「Q3 渠道返点调整」「某客户报价底线」「供应商账期谈判要点」。当标题自动变成 URL 并进入可抓取空间,暴露的不只是内容,还有「这家公司在讨论什么」这类结构信息。对于标题中英文混排、带有 SKU 与店铺名的跨境团队来说,这种可关联性更强。
第三,止损与召回的错配。 换发新链接是止损动作,不是召回动作。已经外流的截图、已被第三方存档的页面、已转发出去的链接,都不会因为换链而消失。平台能做的到此为止,剩下的必须由企业自己处理。
三、未来 6–12 个月的四个信号
信号一:平台的默认值不会变。 分享是用于增长的功能,安全是需要投入的成本。大致可以预期,「默认开放—出事暂停—修复换链」这套循环会在更多 AI 产品上重演。企业不应把数据边界的控制权完全交给产品默认值。
信号二:采购问询会变具体。 「链接是否可枚举」「是否支持有效期与撤回」「换链后旧链接如何处理」这类问题,会在未来半年的 SaaS 评估表里出现。对供应商来说,能否明确回答这些问题,正在成为能否进入采购名单的条件。
信号三:AI 产物成为数据防泄漏体系里最薄弱的一环。 多数企业的审计还停留在「谁在用 AI」,而真正需要回答的是「谁把什么产物、通过什么链接、发给了谁」。这段空白不会自动被填补。
信号四:轻量服务出现机会。 面向中小企业的「外发链接巡检 + 撤回演练」不需要大投入,需求真实,且天然带有合规叙事——这是古令乐编辑部的判断,不是 Meta 的说法【4】。
四、风险:按角色拆开看
跨境卖家。 运营把选品、成本、返点表交给 AI 处理,再把链接发给代运营、物流商、工厂,绕过了原本的合同与审批链条。风险不在 AI 本身,而在外发动作没有留下记录。
技术负责人。 自建 AI 工作流时,为了让同事方便打开产物,最省事的做法就是生成一个可读、带语义的链接。方便与安全在这里天然形成冲突,需要有人做出取舍,并写进设计文档。
采购与法务。 多数 SaaS 协议里没有「链接失效与内容撤回」条款。真出事时,既缺少索赔依据,也缺少要求对方配合下架的义务约定。
还有一个容易被忽略的细节:命名规范如果没有安全约束,AI 会自动把你的结论写进 URL。也就是说,你教它「标题要清晰」,它就可能帮你把敏感词放到最显眼的位置。
五、机会:三项会变得更重要的能力
一是链接资产盘点。把「组织内所有对外可访问的 AI 产物链接」当成一份需要定期巡检的清单,而不是一次性配置。
二是外发分级。把客户名单、成本与报价、授信与贷款材料列为禁止外发项,在工具层做硬性约束,而不是靠员工自觉。
三是AI 使用审计。从「谁在用」推进到「谁发了什么给谁」,这是目前最容易做、也最容易被跳过的一步。
六、落地:三个时间窗口
30 天:做一次检索自查。 用公司名、品牌名、常用标题词在搜索引擎里检索自家域名与常用协作工具域名,看有没有意料之外的公开页面;同时定一条内部规则——AI 产物对外分享前必须对标题做脱敏处理。
90 天:把 AI 产物纳入现有数据分级。 至少区分「可外发」「需审批」「禁止外发」三档;新工具采购时把「链接可枚举性」「撤回与有效期」写进评估表。
180 天:建立巡检与演练机制。 假设明天发生一次同类事件:谁负责整理清单、谁负责通知外部合作方、多久完成换链与告知。先把流程写下来,比先买一个工具更重要。
结语:把分享当作发布来管理
把这件事当作产品新闻看,结论是「Meta 修好了一个 URL 问题」。把它当作趋势看,结论是:AI 助手的分享按钮,正在成为企业数据边界上最容易失守的一环【4】。
未来 6–12 个月,同类「暂停—修复—换链」的循环大概率还会出现。真正拉开差距的,不是谁先禁用某个功能,而是谁先把「AI 产物的外发」当成一项需要制度、工具与演练共同支撑的常规工作;因为那些容易被猜到的链接本身,就足以让「小范围分享」变得很难实现。
参考文献
【1】Meta turns Muse sharing back on — The Verge — https://www.theverge.com/tech/1017066/meta-muse-sharing-back-on-artifiacts
【2】编辑注:关于 Meta 暂停 Muse 分享功能的时间线,依据 The Verge 报道中对 Ars Technica 相关报道的转述整理 — https://www.theverge.com/tech/1017066/meta-muse-sharing-back-on-artifiacts
【3】编辑注:Claroc 研究结论(经 The Verge 转述):分享链接按对话标题命名并写入公开 DNS — https://www.theverge.com/tech/1017066/meta-muse-sharing-back-on-artifiacts
【4】编辑注:基于该来源的二次解读、趋势判断与中国企业落地建议(古令乐编辑部) — https://www.theverge.com/tech/1017066/meta-muse-sharing-back-on-artifiacts